- 2026/09/14
- LevelBlue SpiderLabs Blog SpiderLabs脅威インテリジェンス
英国重要インフラにおけるエネルギー障害と拡大するOT(制御技術)サイバー脅威
Post by : Nikita Kazymirskyi
2026年7月、英国の小規模な発電事業者を標的としたサイバーインシデントが発生し、数日間にわたり操業が停止する事態となった。この事案は英国政府および国家サイバーセキュリティセンター(NCSC)の対応を招いた。英国当局は、本事案が広域送電網に脅威を及ぼすものではなく、需要家への停電も発生していないと確認している。一部報道では、被害を受けた設備は出力約15MWの小規模なガス火力ピーク電源であるとされているが、事業者名、所在地、技術的なシステム構成、および具体的な攻撃経路については公表されていない。
専門家Q&A
英国の小規模ピーク電源プラントにおけるサイバー侵害は、分散型エネルギーインフラ全体の運用技術(OT)の脆弱性をどのように浮き彫りにしたか
小規模なガス火力ピーク電源プラントで発生したサイバーインシデントは、自動化された運用が重要インフラ全体にどのようなリスクをもたらすかを示している。わずか15MWという小規模な発電能力にもかかわらず、英国の発電事業者はサイバーインシデントの発生後、物理的なプラントプロセスへの直接的な操作を伴わないまま、数日間の操業停止を余儀なくされた。LevelBlueが公表した脅威インテリジェンスの知見によれば、遠隔管理やサードパーティ接続に大きく依存する高度に自動化された小規模なエネルギー資産は、依然として攻撃者にとって魅力的な標的である。こうしたリモートアクセス経路を侵害することで、攻撃者は国全体の送電網を脅かすことなく、実際の運用障害を引き起こす機会を得ることができる。
一部の報道では本事案がイラン関連の攻撃者と関連付けられているが、現時点でNCSCによる技術的な勧告において、特定のグループ、悪用された脆弱性、マルウェア、PLCベンダー、その他の帰属を裏付ける法的証拠は特定されていない。したがって本事案は、エネルギー分野の運用に影響を及ぼす実際のサイバー活動の一例として重要である一方、OT侵害の深度や責任主体については未解明のままである。
英国のエネルギー脅威の背景と2026年7月の発電事業者インシデント
2026年7月に発生した英国の小規模発電事業者を標的としたサイバーインシデントは、英国の重要インフラにとってすでに脅威レベルが高まっている環境の中で発生した。2026年5月までの1年間で、国家サイバーセキュリティセンター(NCSC)は英国の重要国家インフラおよびその支援エコシステムに影響を及ぼす200件超のインシデントに対応しており、そのうち約4分の3が国家関連の主体によるものと評価されている。これは、敵対的なサイバー活動が情報窃取だけでなく、実際の運用に影響を及ぼし得るシステムへとますます向けられていることを反映している。
図1. 英国とEUは、昨年12月に発生したポーランドの電力網へのサイバー攻撃について、ロシアの関与を正式に認定した。
エネルギー分野は、現代の発電・配電が大きくデジタル制御、リモートアクセス、産業ネットワーク、および運用技術(OT)に依存しているため、この状況の中でも特に懸念の大きい領域となっている。欧州における最近の事案も、この懸念を裏付けている。2026年7月、英国および国際的なパートナーは、2025年12月に発生したポーランドの電力網に対する攻撃未遂事案について、ロシア連邦保安庁(FSB)第16センターの関与を認定した。NCSCによれば、攻撃が成功していた場合、約50万人への電力供給に支障をきたしていた可能性がある。これは、地政学的緊張が高まる局面において、エネルギーインフラを妨害する能力を開発しようとする国家の継続的な関心を示すものである。
イラン関連のサイバー活動も、英国の脅威状況の一部を構成している。2026年3月2日、中東情勢の緊迫化を受けて、NCSCは英国の組織に対し、サイバーセキュリティ態勢を見直し、産業制御システムへの標的化の可能性を含む、イラン国家およびイラン関連主体による活動の可能性に備えるよう勧告した。ただしこの時点では、NCSCはイランから英国へのサイバー脅威の顕著な直接的増加は確認していないとも述べている。
この点は、7月の発電事業者インシデントを評価する上で重要である。イラン系とされる攻撃者は、これまでにも産業制御技術への関心を示してきた。英国および国際的な当局は、IRGC(イラン革命防衛隊)関連のCyberAv3ngersグループが、英国内の機器を含むインターネット接続されたPLCおよびHMIシステムを標的としてきた活動を文書化している。こうした経緯は、能力と意図を示すものではあるが、CyberAv3ngers、あるいは他の特定のイラン系グループが2026年7月の攻撃の実行者であることを証明するものではない。
図2. 本事案に関するThe Telegraph紙の報道。
英国における今回のインシデントに関して公表されている情報は依然として限定的である。政府は、小規模な発電事業者がサイバーインシデントの影響を受けたことを確認している。報道ではさらに、当該施設が約4日間にわたり稼働できなかったとされている。これらの詳細は信頼できるものと見られるが、プラントの正確な所在地、事業者名、制御システムの構成、および影響を受けた技術については公表されていない。
障害の技術的な原因も不明である。攻撃者が発電設備、PLCロジック、その他の運用技術(OT)を直接操作したかどうかを示す公的な証拠は、現時点では存在しない。本事案が支援系システムに影響を及ぼし、その結果として封じ込め、調査、または復旧作業の一環としてプラントが停止された可能性も同様に考えられる。このため、最も正確な説明は、攻撃者がプラントの物理的プロセスを確実に制御したというよりも、サイバーインシデントが数日間の操業停止を引き起こした、あるいはこれに寄与した、というものである。
同様に、イランとの関連性についての報道も留保が必要である。より広範な地政学的背景と、イラン系による産業システムへの過去の標的化を踏まえれば、こうした帰属は説得力を持つものの、特定の脅威グループ、攻撃インフラ、マルウェア、悪用された脆弱性、または本事案とイランの実行者を結びつける法的証拠を特定した公的なNCSCの技術勧告は存在しない。
したがって本事案の重要性は、被害を受けた発電事業者の規模そのものよりも、高度に自動化された小規模エネルギー資産が抱えるリスクを示している点にある。こうした施設はリモート管理、サードパーティによる保守、産業制御システムに大きく依存する傾向があり、広域送電網を侵害することなく攻撃者が運用を妨害する機会を生み出している。しかし現時点では、正確な攻撃手法、運用技術への侵入の深度、および責任主体は未解明のままである。
LevelBlueは、送電網、プラント、パイプラインをサイバー障害から守ります。
より広範なOT脅威の背景と米国における類似事例
2026年4月7日、米国当局は、エネルギー、水道、および政府機関の環境にわたるインターネット接続されたPLCを標的としたイラン関連のキャンペーンを公表した。7月22日の更新情報では、対象機器の範囲がロックウェル・オートメーション、シュナイダーエレクトリック、シーメンスの各社製コントローラーにまで拡大された。
別の攻撃の波が7月27日に開始され、米国内少なくとも7つの州の上下水道事業者に影響を及ぼした。FBIおよびEPA(米国環境保護庁)は、インターネットに公開されたロックウェル・オートメーション社製MicroLogix PLCの侵害を報告しており、攻撃者はパスワードやIP設定を変更し、監視・制御機能の喪失、場合によっては運用障害を引き起こした。調査担当者はまた、複数の被害組織にわたって同一のサードパーティによるネットワーク構成が繰り返し使用されていたことを特定しており、共通のインテグレーター設計およびリモートアクセス構成がもたらすリスクを浮き彫りにしている。
図3. 2026年8月19日付のACDA(米国サイバー防衛庁)による声明。
2026年8月19日、NSA、CISA、FBI、エネルギー省、およびEPAは、エネルギーの発電・配電を含む重要分野全体にわたるシーメンス製S7シリーズPLCへの積極的な標的化に関する新たな警告を発表した。この勧告では、正規の監視ツールを装ったAI生成の悪用スクリプトの使用を含む、標的の偵察活動および攻撃能力の開発が報告されている。
これらの事案は、比較的アクセス可能なPLC環境が、高度に特殊化された破壊的なICSマルウェアを用いなくても、実際の運用上の影響を生み出し得ることを示している。また、これらは露出した制御機器、リモート管理、セルラー接続、そしてサードパーティによる構成が、繰り返し発生する攻撃対象領域上の懸念事項であることを裏付けている。
現時点では、英国の発電事業者インシデントと米国のキャンペーンとを直接結びつける公的な技術的証拠は存在しない。したがって最も有力な比較は脅威モデルのレベルにとどまり、いずれも分散型でリモート管理される産業環境への攻撃者の関心の高まりを反映しており、こうした環境では限定的なサイバーアクセスであっても物理的な運用を妨害するのに十分である可能性がある。
ダークウェブにおける観測状況
エネルギーおよび運用技術(OT)環境へのアクセスは、当初侵害されたアカウントやシステムをはるかに超える価値を持ちうるため、魅力的な標的となっている。初期アクセスブローカーは、VPN認証情報、リモートセッション、または企業ネットワークへのアクセス権を、ランサムウェアグループ、恐喝を行う攻撃者、あるいは高価値組織への侵入経路を求める他の買い手に販売することがある。エネルギー事業者は、限定的な障害であっても即座に運用上・財務上の圧力を生み出し得るため、特に狙われやすい標的となっている。
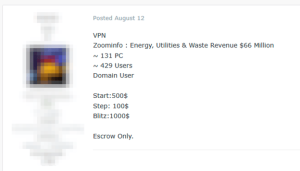
図4. ダークウェブのフォーラムでエネルギー関連企業へのアクセス権を宣伝する攻撃者。
政治的および国家関連の主体は、異なる目的を追求する場合がある。エネルギー環境へのアクセスは、偵察活動、情報収集、将来の妨害活動への準備、あるいは戦略的なシグナリングを支援しうる。小規模な発電事業者であっても、これを侵害することが電力生産に関連するインフラへの到達能力を示すものであれば、有用である可能性がある。
知名度の向上も重要な動機の一つである。ハクティビスト集団や政治的動機を持つ攻撃者は、実際の運用上の影響が限定的であっても大きな注目を集めることができるため、しばしばエネルギー関連組織を標的とする。SCADA、PLC、あるいは重要インフラへのアクセスに関する主張は、攻撃者の評判を高め、支持者を集め、あるいはアンダーグラウンドコミュニティ内での地位を強化するために誇張されることもある。
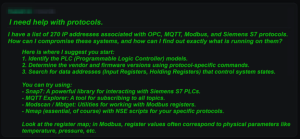
図5. 2026年5月末頃のダークウェブフォーラムにおける復元された会話。
OTを取り巻くより広範な脅威エコシステムは、こうしたアクセスが依然として価値を持ち続ける理由を示している。すなわち、同じ足がかりが犯罪者にとっての金銭的価値、国家関連主体にとっての情報価値、そして政治的動機を持つ集団にとっての宣伝的価値を、特にそれが後に運用システムへとエスカレートし得る場合において、同時に持ちうるということである。
結論
2026年7月のインシデントは、運用が自動化、リモートアクセス、産業制御システム、およびサードパーティ接続に大きく依存している場合には、比較的小規模な資産であっても意味のあるサイバー標的となり得ることを示している。したがってその重要性は、影響を受けた発電能力の限られた規模だけで測るべきではなく、サイバーインシデントが数日間にわたりエネルギー事業の通常運用を中断させ得るという点で評価されるべきである。
現時点で最も妥当な評価は、本事案が英国のエネルギー施設における運用障害を引き起こした、あるいはこれに寄与したというものであり、一方で正確な侵入経路、OTへのアクセスの範囲、および報じられているイラン関連の帰属を裏付ける技術的根拠は未解明のままである。攻撃者がプラント設備を直接制御した、PLCロジックを操作した、あるいは特定のイラン系グループに所属していたという主張は、現時点で公開されている証拠によって裏付けられてはいない。
より広範な脅威状況は、露出したPLC、リモート管理インフラ、脆弱な認証、セルラー接続、そして繰り返されるサードパーティによる構成が、エネルギーをはじめとする重要分野全体における主要なリスク領域であり続けていることを示唆している。小規模な施設は、限定的なサイバーアクセスであっても運用上の影響、財務的圧力、情報価値、あるいは大きな知名度を生み出し得るため、特に狙われやすい可能性がある。
したがってエネルギー事業者は、分散型発電資産を大規模なエネルギー施設と同様の重要なセキュリティ境界の一部として扱い、不要な外部からのOT露出の排除、リモートアクセスの強化、IT/OT間のセグメンテーションの検証、コントローラーの変更監視、サードパーティ接続のセキュリティ確保、そして検証済みの復旧手順の維持に優先的に取り組むべきである。
是正措置
今回の英国のインシデントは、規模の小さいリモート運用の発電資産についても、大規模なエネルギー施設と同様の重要なセキュリティ境界の一部として扱う必要性を改めて浮き彫りにしている。単一の発電事業者が送電網に与える直接的な影響は限定的であっても、リモートアクセス、産業制御システム、または支援インフラの侵害は、運用障害を引き起こし、攻撃者にさらなる活動のための足がかりを与える可能性がある。したがって是正措置は、初期アクセスの防止だけでなく、攻撃者が企業システムやリモート管理システムから運用技術(OT)へと移動し、発電プロセスを妨害する能力を低減することにも焦点を当てるべきである。
事業者はまず、PLC、HMI、エンジニアリングワークステーション、産業用ゲートウェイ、VPNアプライアンス、リモートデスクトップサービス、セルラーモデムを含む、外部から到達可能なすべてのOT資産を特定すべきである。PLCおよびHMIの直接的なインターネット露出は可能な限り排除し、リモートアクセスは、強力な認証、多要素認証(MFA)、ネットワーク許可リスト、および詳細なセッションログによって保護された、管理されたゲートウェイまたはジャンプホスト経由で行うべきである。標準的な資産目録に含まれていない可能性のある、未文書化またはサードパーティが導入したリモートアクセス経路にも注意を払う必要がある。
IT環境とOT環境の間のネットワークセグメンテーションを検証・強化し、アクセスは運用に必要なシステムおよびプロトコルのみに制限すべきである。組織は特権アカウントおよびサービスアカウントを見直し、リモートアクセスまたはエンジニアリングアクセスに関連する認証情報をローテーションし、デフォルトパスワードを排除し、PLCの構成、パスワード、IPアドレス、プロジェクトファイル、ファームウェア、動作モードへの予期しない変更を監視すべきである。コントローラーのロジックおよび構成の正常な状態のコピーはオフラインで保持し、迅速な比較および復旧を支援できるようにすべきである。
エネルギー事業者は、サイバーインシデントが一時的な手動運転または管理された停止を必要とする可能性に備えるべきである。インシデント対応手順には、OT特有の封じ込め、法的証拠の保全、機器ベンダーおよびシステムインテグレーターとの連携、そしてコントローラー構成を安全に復旧するための検証済み手順を含めるべきである。産業システムへの関心の高まりを踏まえ、アンダーグラウンド市場、漏えいした認証情報、リモートアクセスインフラ、およびエネルギー分野を標的とした脅威インテリジェンスの継続的な監視により、技術的対策を補完し、運用への影響が生じる前に早期の兆候を把握することが望まれる。
出典: LevelBlue SpiderLabs Blog