

Cybereasonは
LevelBlueへ
エンドポイントの信頼をそのままに。世界最大級のMSSPとして、包括的なセキュリティを展開します。
次に来る脅威に備えた、インテリジェンス主導のセキュリティ。
お使いのエンドポイントセキュリティは、
これまで通りそのままご活用いただけます。
さらに、LevelBlueのグローバルな体制と運用力に支えられた、より包括的なポートフォリオをご利用いただけます。
信頼のエンドポイントセキュリティは
そのままに。
拡充されるサービスで、
セキュリティをさらに強固へ。
お客様の環境で稼働しているCybereasonのエンドポイントセキュリティは、そのままご利用いただけます。変わるのは、その背後に控えるものです。LevelBlueによって、17カ国以上にわたる2,500名超のセキュリティ専門家と30年の経験から培われた検知と対応、アドバイザリー、エクスポージャー管理、インシデントレスポンスを拡充します。これは、お客様に提供するセキュリティソリューションが置き換えられるのではなく、ポートフォリオがより広範囲になるということです。
Gartner、Forrester、IDC、Frost & Sullivan、ISGからリーダーとして評価されています。
エンドポイントから、
セキュリティの視野を
さらに広大な領域へ。
エンドポイントでの検知は、セキュリティにおける最も重要な第一歩です。しかし、高度化する脅威を捉えるには、端末内での出来事に留まらず、攻撃者が経由したネットワーク、移行先のクラウドワークロード、悪用された認証情報まで、全体の文脈を幅広く可視化することが求められます。
多くの組織では、ツールを継ぎ足すことでこの可視性を確保しようとしますが、管理コンソールやログデータ、夜間のアラート対応が増加し、運用の負荷や隙間が残ってしまうことがあります。
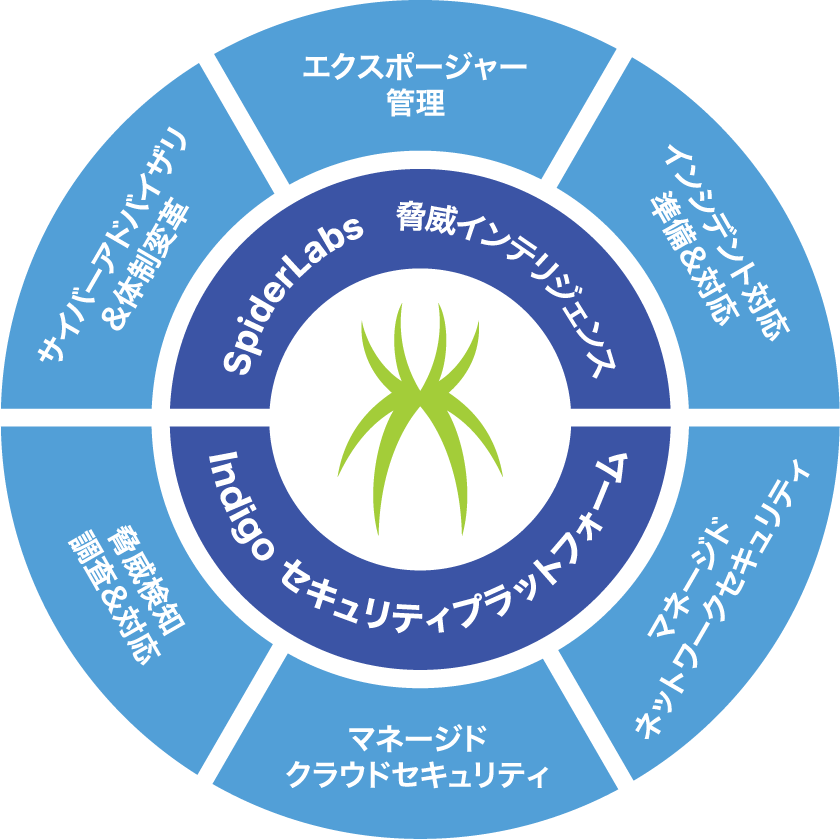
LevelBlueが目指すのは、ツールを増やすことではなく、既存の防御基盤(EDR/XDR等)を活かしながら「セキュリティの視野をシームレスに拡張すること」です。検知・対応からアドバイザリー、エクスポージャー管理、インシデントレスポンスまで、ライフサイクル全体を網羅するインテリジェンス主導のセキュリティを統合サービスとして提供します。これにより、お客様のチームは個々のツール運用に追われることなく、より強固なセキュリティ全体の推進に集中的に取り組むことが可能になります。
統合された保護。より迅速な対応。より強いレジリエンス。

より広い視点へ。
脅威や兆候を、より広範囲に、
より早い段階で把握
エンドポイントだけでなく、環境全体で起きていることを可視化。脅威をより早く捉え、見落としを最小限に抑えます。その視野は、検知、対応、アドバイザリー、エクスポージャー管理、インシデントレスポンスまで、インテリジェンス主導のセキュリティのライフサイクル全体に及びます。それを支えるのが、最前線のインシデントレスポンスから得られるLevelBlue SpiderLabsの脅威インテリジェンスです。

今あるセキュリティ環境を、より活用する。
今お使いのツールはそのまま利用し、さらに互いに連携して力を発揮し始めます。多く製品連携や、Microsoftはじめとするアライアンスにより、LevelBlueは既存の環境を置き換えることなく、そこから生まれるデータを取り込んで活用します。日本では2026年10月に、MXDR for Microsoftの提供を開始しました。

世界規模の信頼を、
すぐそばで。
2,500名超のセキュリティ専門家、17カ国以上の拠点、30年の経験、そして24時間365日対応する300名超のインシデント対応の専門チーム。これらを、これまで通りお客様に寄り添ってサービス、サポートを提供します。これまで築いた信頼と安心は、これからも変わりません。
LevelBlueを知る
次の時代に向けて
Indigo Security Platform™
Indigoは、お客様のセキュリティが一つに集まるプラットフォームです。あらゆるサービス、ソリューション、そしてLevelBlueのコンサルティングを一つのプラットフォームで運用できるため、複数のコンソールをつなぎ合わせるのではなく、単一の画面から業務を進められます。Indigoセキュリティプラットフォームはエンドポイント、ネットワーク、クラウド、アイデンティティなどのテレメトリーをひとつに統合。脅威の迅速な発見、運用の複雑さの軽減、そして確信を持った対応を支援します。
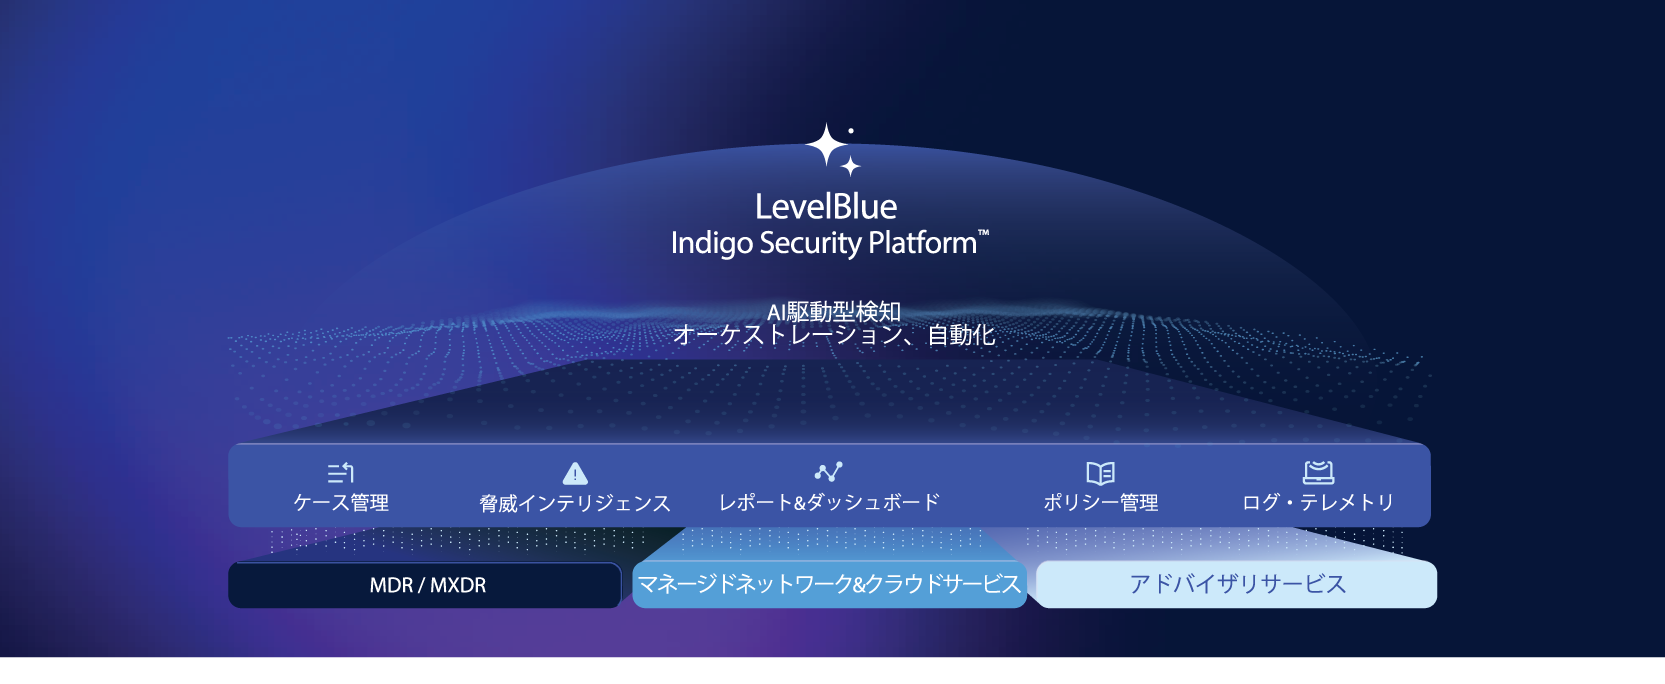
セキュリティを一元的に運用する範囲が広がるほど、その精度は高まります。テレメトリは、最前線のインシデントレスポンスからも学び続けるLevelBlue SpiderLabsの脅威インテリジェンスに還元され、磨かれたインテリジェンスが、プラットフォームを利用するすべてのお客様の検知と対応を強化します。
CAPABILITIES
LevelBlueがお客様の保護にもたらすもの
脅威の検知・調査・対応(TDIR)
Managed MXDR for Microsoft
インシデント対応準備とレスポンス
マネージドクラウド&ネットワークセキュリティ
エクスポージャー管理
サイバーアドバイザリー
実戦で磨かれた専門性。止まらない防御。
- 世界最大のMSSP
- 17カ国以上に2,500名超のセキュリティ専門家。その実践を支える30年の経験。
- 主要アナリストからの高い評価
- Gartner、Forrester、IDC、Frost & Sullivan、ISGからリーダーに選出。
- 最前線の脅威インテリジェンス
- 9,000件超のインシデント調査に裏打ちされたLevelBlue SpiderLabsの脅威インテリジェンス。
- 今ある環境との連携
- 900を超える連携。Microsoft、SentinelOne、Palo Alto、Fortinet、Zscaler、Akamai、Tenable、Check Point、Qualysとのアライアンス。
- 精鋭のインシデント対応
- 300名超のインシデント対応専門チーム、1時間SLA、24時間365日の対応。
- 変わらない日本の体制
- 日本の同じチーム、同じサポート、そして今と同じ継続性。