- 2026/10/07
- Japan Tech Blog SE Insight
シリーズ:AIが塗り替えるセキュリティの常識 ― 2030年に向けて、企業の守り方はどう変わるのか(第2回)
Post by : Sho Takeuchi
はじめに
前回は、AIの登場によってセキュリティに2つの変化が生じること、そしてそれが「AIエージェントという新しい主体を、どう統制するか」という一点に行き着くことをお話ししました。
今回は、そのAIによってどんな脅威が生まれるのかを整理し、そのうえで、いま持っている防御では届かない範囲がどこなのかを見ていきます。
OWASPがあげるAIの脅威
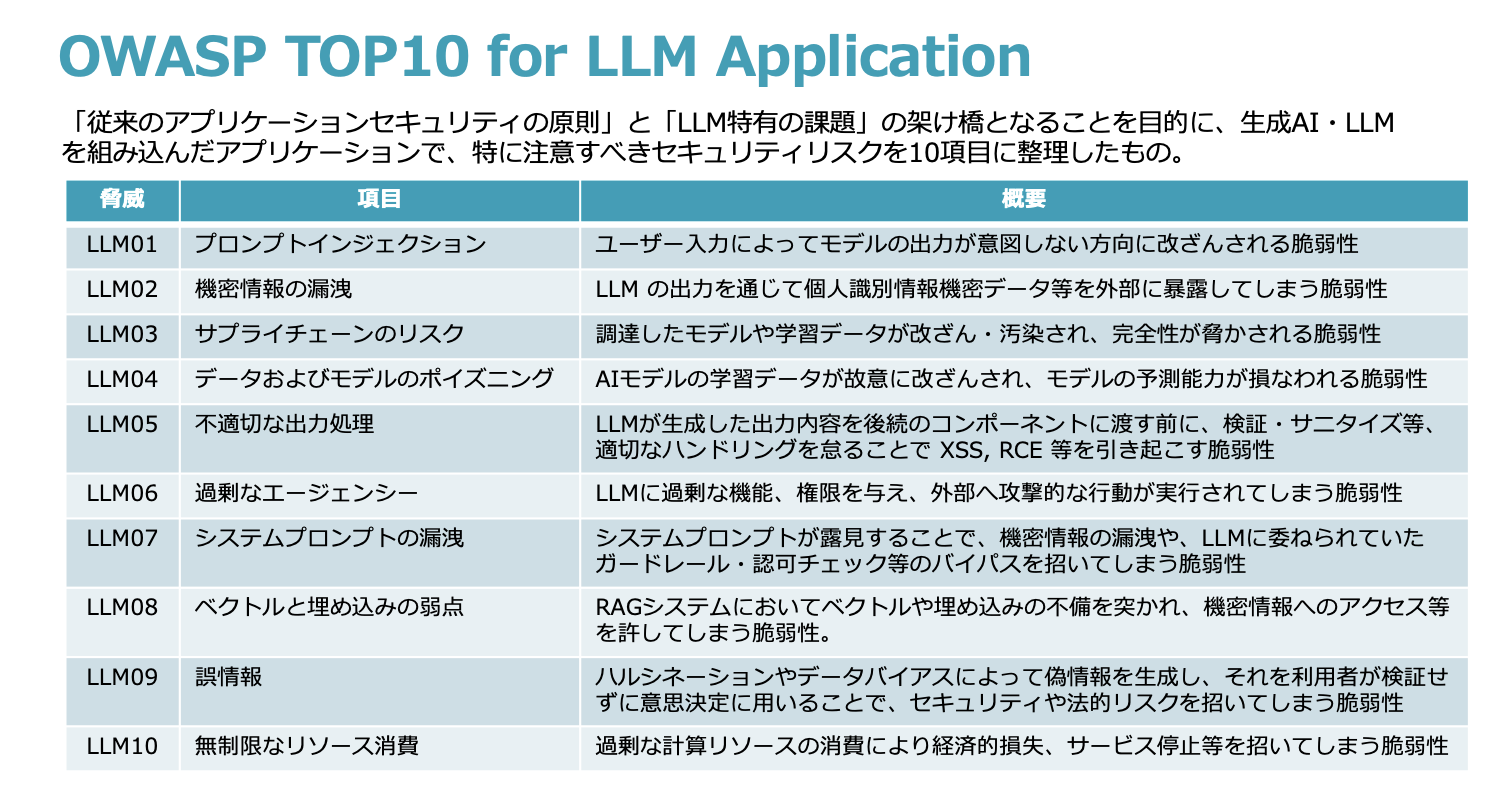
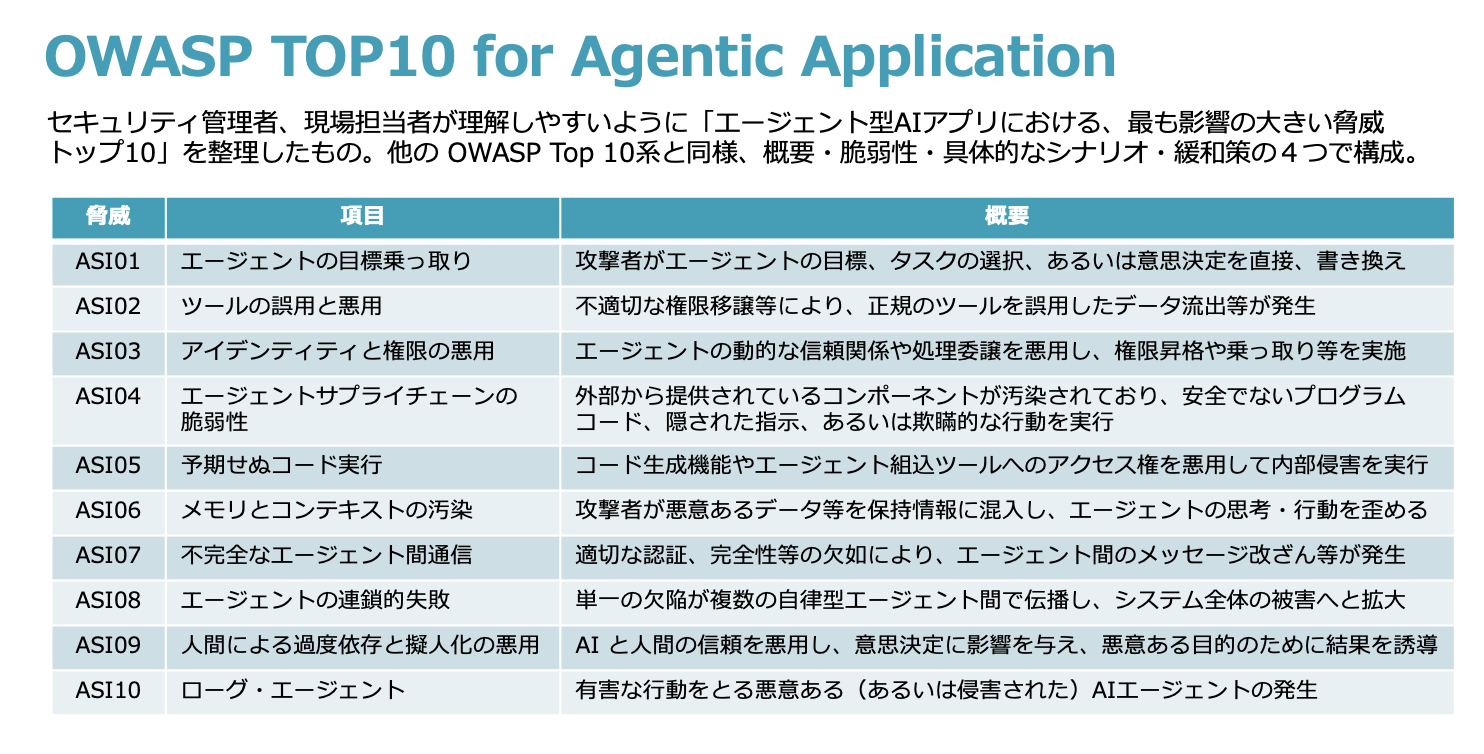
AIのセキュリティ脅威を整理した代表的な資料に、OWASPが公開している2つのリストがあります。LLMアプリ全般を対象にした「Top 10 for LLM Applications」と、自律的に動くエージェントを対象にした「Top 10 for Agentic Applications」です。ご存じの方も多いと思いますが、まずはここを出発点にします。
では、実際に何が起きるのか
名前を並べただけでは、自社で何に気をつければいいのかは見えてきませんので、実際にエージェントを業務で動かす場面に当てはめてみます。
1: 経費精算を任せるエージェント
社員が「この領収書、精算しておいて」とメールを送ると、エージェントが添付を読み取り、社内規程に照らして科目を判断し、経費システムのAPIを叩いて申請を作り、過去の履歴と照合して重複がないか確かめる。人手を介さずここまでやってくれます。便利ですが、この動きを攻撃者の目で見ると、一つひとつの段階が入口になります。
2: 顧客からの問い合わせに対応するエージェント
もう一つ、他のエージェントと連携するケースを見てみます。顧客からの問い合わせを受け取り、調査担当のエージェントに内容を渡し、受け取った側が社内システムを調べ、回答を作って担当者が返す。ここで厄介なのは、被害が一体で止まらないことです。人間なら「この依頼、おかしくないか」と踏みとどまる場面でも、指示を受け取ったエージェントは素直に実行します。
3: AIエージェントが動作する基盤
ここまではエージェントの「動き」の話でした。ただ、エージェントは単体で存在しているわけではありません。判断のためにモデルを呼び、社内文書を検索するためにベクトルDBを引き、それら全部がクラウド環境の上で動いています。この土台に穴があれば、エージェントの動きがどれだけ正しくても意味がありません。従来のシステムには無かった新しい点です。
従来型のセキュリティでは、何が守れないのか
では、これらの脅威に対して、いま持っている防御はどこまで届くのでしょうか。前回お話しした2つの変化に絞って考えると、対応しきれない範囲が見えてきます。
変化1: 人間の認知スピードを凌駕するAI攻撃
脆弱性対応の速度:
年に数回の診断も、月次のパッチ運用も、人の対応を前提として組まれたものです。攻撃側がAIで動く以上、この運用のままでは追いつけません。OWASPのリストには載っていませんが、前回見たとおり、ここは確実に新しく対応する領域となります。
変化2:守る対象が、人からAIエージェントへ広がる
いま企業が持っている防御は、どれも「人がやる」ことを前提に組まれています。その前提が崩れた瞬間、手立てを失うものがあります。
プロンプトインジェクション:
人であれば「この指示、おかしくないか」と踏みとどまります。エージェントは疑いません。従来、人の判断力が担っていた部分が、そのまま空きます。EDRやWAFは、正規の文書の「意味」に紛れた命令を見つけられません。
エージェントの過剰権限:
IAMもPAMも、人に権限を与えるための仕組みです。数が多く、役割が頻繁に変わり、人間の何百倍もの速さで動くエージェントには、そのまま当てはめられません。
データの過剰共有とRAG漏えい:
DLPは「人が持ち出す」ことを監視しています。AIが「質問に答える」形で情報を表面化させることは、そもそも監視の対象になっていません。
MCP・ツール連携:
接続管理も資産管理も、人が使うアプリを登録する仕組みです。エージェント同士がつながる経路は、台帳にすら載っていません。
* MCP: Model Context Protocol. AIと外部システムをつなぐ標準規格
クラウド・AI基盤:
守る対象がエージェントへ広がれば、その土台であるモデルや推論API、ベクトルDBも守る必要が出てきます。従来のクラウド防御は、こうした部品の存在を知りません。
この6つが、これから新しく考えないといけない範囲になると言われています。
そして、ベンダーが複数入り組み、開発と運用が分断されがちな日本企業においては、特に「エージェントの過剰権限」と「MCP・ツール連携」の2つが問題となります。「誰がどこまでの権限をエージェントに委譲するのか」「動的に増えるツール接続口の責任を誰がもつのか」というガバナンス問題に直結するためです。
次回について
次回からはこの中でも影響の大きいものを取り上げ、どのような脅威があるのか、なぜ従来の防御が通用しないのか等を、具体的に確かめていきます。
参照:
*1 OWASP LLM TOP102025
https://owasp.org/www-project-top-10-for-large-language-model-applications/assets/PDF/OWASP-Top-10-for-LLMs-v2025.pdf
*2 OWASP Agentic Application TOP10
https://genai.owasp.org/resource/owasp-top-10-for-agentic-applications-for-2026/